Domain makler-vermietung.de kaufen?
Wir ziehen mit dem Projekt
makler-vermietung.de um.
Sind Sie am Kauf der Domain
makler-vermietung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain makler-vermietung.de kaufen?
Welche rechtlichen Pflichten und Verantwortlichkeiten haben Vermieter und Mieter bei der Vermietung von Immobilien?
Vermieter sind verpflichtet, die Immobilie in einem bewohnbaren Zustand zu halten, Reparaturen durchzuführen und die Miete pünktlich zu erhalten. Mieter müssen die Miete rechtzeitig zahlen, die Immobilie pfleglich behandeln und eventuelle Schäden dem Vermieter melden. Beide Parteien müssen sich an den Mietvertrag halten und sich gegenseitig respektvoll behandeln. **
Wie funktioniert die Vermietung von Wohnungen und welche Vorteile bietet sie für Mieter und Vermieter?
Die Vermietung von Wohnungen erfolgt durch Abschluss eines Mietvertrags zwischen Vermieter und Mieter. Mieter erhalten dadurch ein Zuhause ohne hohe Kapitalinvestitionen, während Vermieter regelmäßige Einnahmen erzielen und ihr Eigentum erhalten können. Zudem bietet die Vermietung Flexibilität für Mieter, die ihre Wohnsituation anpassen müssen, und ermöglicht Vermietern eine langfristige Wertsteigerung ihrer Immobilie. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sokollari, Senel: Die Vermietung von Immobilien als Problem der Tatbestandsverwirklichung im System der Ertragsteuern.Die Vermietung von Immobilien als Problem der Tatbestandsverwirklichung im System der Ertragsteuern. , Ein wertorientierter Ansatz zur Konkretisierung des Gewerbetatbestandes am Beispiel der Abgrenzung von Sonder- und Nebenleistungen. , Zusatzbeleuchtung > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20220912, Produktform: Kartoniert, Titel der Reihe: EFS - Entrepreneurial and Financial Studies##, Autoren: Sokollari, Senel, Auflage: 22001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 149, Themenüberschrift: BUSINESS & ECONOMICS / Taxation / Corporate, Keyword: Immobilienvermietung; Sonderleistungen; Gewerbebetrieb; Gewerbesteuer, Fachschema: Besteuerung~Steuerrecht / Besteuerung~Finanzierung~Umwandlungsrecht - Umwandlungssteuergesetz - UmwSTG~Besteuerung / Unternehmensbesteuerung~Unternehmensbesteuerung, Fachkategorie: Öffentliche Finanzen, Besteuerung~Unternehmensfinanzierung~Körperschaft- und Gewerbesteuer, Unternehmenssteuerrecht, Umwandlungssteuer, Region: Deutschland, Warengruppe: TB/Steuern, Fachkategorie: Tax planning and compliance, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Duncker & Humblot GmbH, Verlag: Duncker & Humblot GmbH, Verlag: Duncker & Humblot GmbH, Länge: 230, Breite: 154, Höhe: 13, Gewicht: 272, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783428586752, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0000, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Marcks, Peter: Makler- und BauträgerverordnungMakler- und Bauträgerverordnung , mit § 34c GewO, sonstigen einschlägigen Vorschriften und MaBVwV , Rück- & Bremsleuchten > Beleuchtung , Auflage: 10. Auflage, Erscheinungsjahr: 20191006, Produktform: Leinen, Titel der Reihe: Gelbe Erläuterungsbücher##, Autoren: Marcks, Peter, Auflage: 19010, Auflage/Ausgabe: 10. Auflage, Seitenzahl/Blattzahl: 389, Keyword: Bauträger; Weiterbildungsverpflichtung; Hausverwalter; Adressenvermittler; MaBV; Baubetreuer; Berufszulassungsregelung; Darlehensvermittler; Immobilienmakler; Wohnimmobilienverwalter, Fachschema: Makler, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Öffentliches Recht, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XV, Seitenanzahl: 374, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: C.H.Beck, Länge: 200, Breite: 142, Höhe: 37, Gewicht: 553, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783406665615 9783406584046 9783406502156 9783406434310 9783406352645 9783406332753, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5433259,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Mieter und Vermieter effektiv und transparent die Vermietung und Verwaltung von Immobilien organisieren?
Mieter und Vermieter können effektiv die Vermietung und Verwaltung von Immobilien organisieren, indem sie klare und detaillierte Mietverträge abschließen, regelmäßige Kommunikation pflegen und sich an geltende Gesetze und Vorschriften halten. Die Nutzung von digitalen Plattformen und Tools zur Verwaltung von Mietzahlungen, Reparaturen und Kommunikation kann die Transparenz und Effizienz verbessern. Regelmäßige Inspektionen und Wartungsarbeiten helfen dabei, den Zustand der Immobilie zu erhalten und Konflikte frühzeitig zu lösen. **
-
Wie finde ich den passenden Makler für den Verkauf oder die Vermietung meiner Immobilie?
1. Recherchiere online nach Maklern in deiner Region und lese Bewertungen von früheren Kunden. 2. Vereinbare Treffen mit mehreren Maklern, um ihre Erfahrung, Strategien und Gebühren zu vergleichen. 3. Wähle den Makler aus, der am besten zu deinen Bedürfnissen und Zielen passt. **
-
Wie funktioniert die Vermietung von Immobilien oder Fahrzeugen? Was muss ich als Vermieter oder Mieter beachten?
Als Vermieter müssen Sie zunächst eine geeignete Immobilie oder Fahrzeug besitzen, die Sie vermieten möchten. Dann müssen Sie einen Mietvertrag aufsetzen, der die Bedingungen und Rechte beider Parteien festlegt. Als Mieter müssen Sie die Miete pünktlich zahlen, die Immobilie oder das Fahrzeug pfleglich behandeln und eventuelle Schäden melden. **
-
Was sind die wichtigsten Überlegungen bei der Vermietung von Immobilien, die potenzielle Mieter und Vermieter berücksichtigen sollten?
Potenzielle Mieter sollten die Lage, die Größe und den Zustand der Immobilie berücksichtigen, um sicherzustellen, dass sie ihren Bedürfnissen entspricht. Außerdem ist es wichtig, den Mietpreis und die Nebenkosten zu prüfen, um sicherzustellen, dass sie im Budget liegen. Vermieter sollten sich über die Bonität der potenziellen Mieter informieren und sicherstellen, dass sie zuverlässig sind. Darüber hinaus ist es wichtig, klare Mietverträge abzuschließen, um die Rechte und Pflichten beider Parteien zu schützen. **


Wie komme ich an Immobilien als Makler?
Um als Makler an Immobilien zu gelangen, musst du zunächst eine Ausbildung zum Immobilienmakler absolvieren und eine Lizenz erwerben. Danach kannst du dich bei Immobilienunternehmen bewerben oder ein eigenes Maklerbüro gründen. Netzwerken ist auch wichtig, um Kontakte zu potenziellen Verkäufern und Käufern zu knüpfen. Zudem kannst du Immobilienportale und Auktionen nutzen, um nach neuen Objekten zu suchen. Es ist auch ratsam, sich über den lokalen Immobilienmarkt und die aktuellen Trends auf dem Laufenden zu halten. **
Welche rechtlichen Regelungen gelten für die Vermietung von Wohnungen und welche Rechte und Pflichten haben Mieter und Vermieter?
Für die Vermietung von Wohnungen gelten in Deutschland hauptsächlich das Bürgerliche Gesetzbuch (BGB) und das Mietrecht. Mieter haben das Recht auf eine angemessene Mietwohnung, während Vermieter für die Instandhaltung und Reparaturen verantwortlich sind. Beide Parteien haben Pflichten wie die pünktliche Mietzahlung und die Einhaltung der Hausordnung. **
Top-Angebote
Produkte zum Begriff Malicious:
-
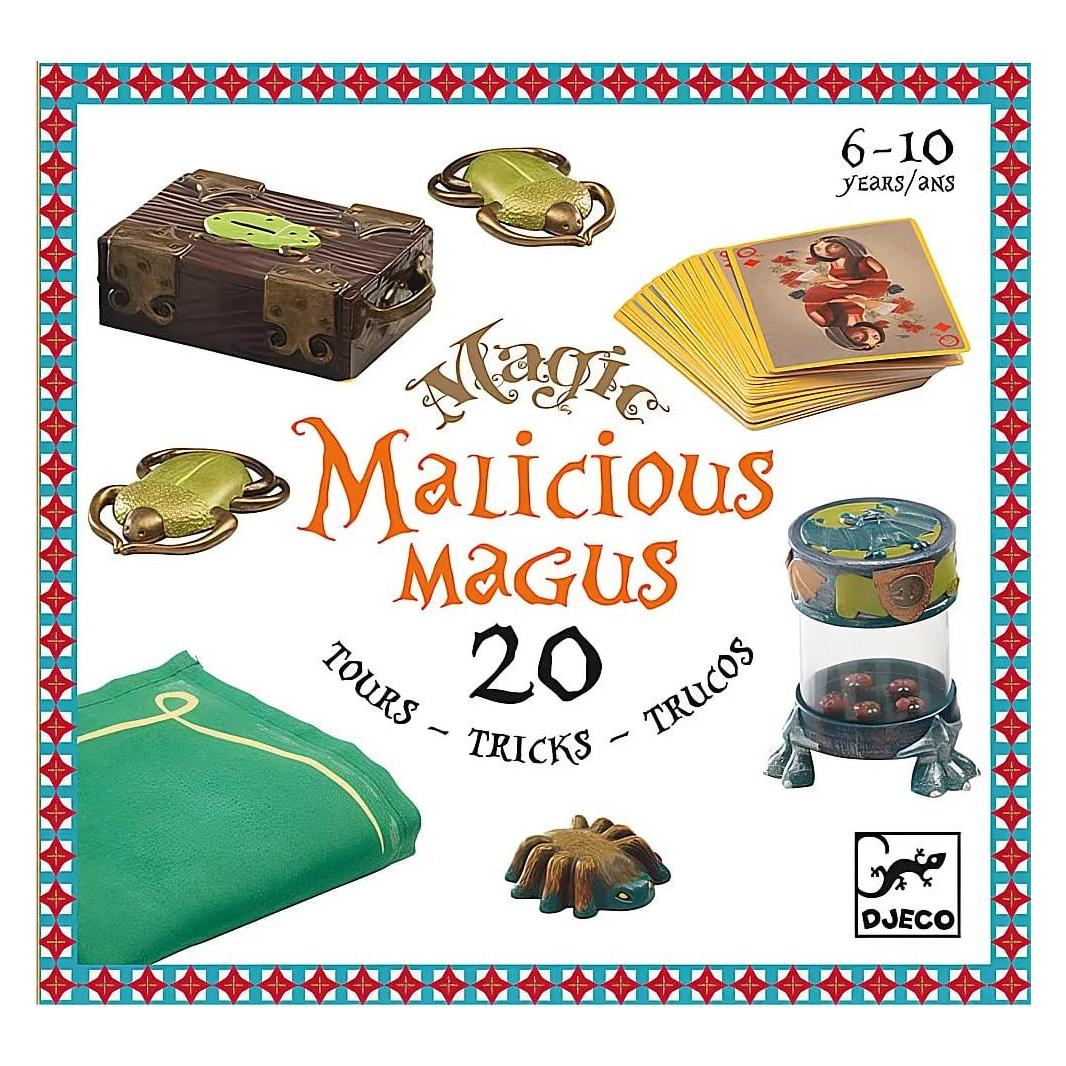
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche rechtlichen Pflichten und Verantwortlichkeiten haben Vermieter und Mieter bei der Vermietung von Immobilien?
Vermieter sind verpflichtet, die Immobilie in einem bewohnbaren Zustand zu halten, Reparaturen durchzuführen und die Miete pünktlich zu erhalten. Mieter müssen die Miete rechtzeitig zahlen, die Immobilie pfleglich behandeln und eventuelle Schäden dem Vermieter melden. Beide Parteien müssen sich an den Mietvertrag halten und sich gegenseitig respektvoll behandeln. **
-
Wie funktioniert die Vermietung von Wohnungen und welche Vorteile bietet sie für Mieter und Vermieter?
Die Vermietung von Wohnungen erfolgt durch Abschluss eines Mietvertrags zwischen Vermieter und Mieter. Mieter erhalten dadurch ein Zuhause ohne hohe Kapitalinvestitionen, während Vermieter regelmäßige Einnahmen erzielen und ihr Eigentum erhalten können. Zudem bietet die Vermietung Flexibilität für Mieter, die ihre Wohnsituation anpassen müssen, und ermöglicht Vermietern eine langfristige Wertsteigerung ihrer Immobilie. **
-
Wie können Mieter und Vermieter effektiv und transparent die Vermietung und Verwaltung von Immobilien organisieren?
Mieter und Vermieter können effektiv die Vermietung und Verwaltung von Immobilien organisieren, indem sie klare und detaillierte Mietverträge abschließen, regelmäßige Kommunikation pflegen und sich an geltende Gesetze und Vorschriften halten. Die Nutzung von digitalen Plattformen und Tools zur Verwaltung von Mietzahlungen, Reparaturen und Kommunikation kann die Transparenz und Effizienz verbessern. Regelmäßige Inspektionen und Wartungsarbeiten helfen dabei, den Zustand der Immobilie zu erhalten und Konflikte frühzeitig zu lösen. **
-
Wie finde ich den passenden Makler für den Verkauf oder die Vermietung meiner Immobilie?
1. Recherchiere online nach Maklern in deiner Region und lese Bewertungen von früheren Kunden. 2. Vereinbare Treffen mit mehreren Maklern, um ihre Erfahrung, Strategien und Gebühren zu vergleichen. 3. Wähle den Makler aus, der am besten zu deinen Bedürfnissen und Zielen passt. **
Ähnliche Suchbegriffe für Malicious
-
Sokollari, Senel: Die Vermietung von Immobilien als Problem der Tatbestandsverwirklichung im System der Ertragsteuern.Die Vermietung von Immobilien als Problem der Tatbestandsverwirklichung im System der Ertragsteuern. , Ein wertorientierter Ansatz zur Konkretisierung des Gewerbetatbestandes am Beispiel der Abgrenzung von Sonder- und Nebenleistungen. , Zusatzbeleuchtung > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20220912, Produktform: Kartoniert, Titel der Reihe: EFS - Entrepreneurial and Financial Studies##, Autoren: Sokollari, Senel, Auflage: 22001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 149, Themenüberschrift: BUSINESS & ECONOMICS / Taxation / Corporate, Keyword: Immobilienvermietung; Sonderleistungen; Gewerbebetrieb; Gewerbesteuer, Fachschema: Besteuerung~Steuerrecht / Besteuerung~Finanzierung~Umwandlungsrecht - Umwandlungssteuergesetz - UmwSTG~Besteuerung / Unternehmensbesteuerung~Unternehmensbesteuerung, Fachkategorie: Öffentliche Finanzen, Besteuerung~Unternehmensfinanzierung~Körperschaft- und Gewerbesteuer, Unternehmenssteuerrecht, Umwandlungssteuer, Region: Deutschland, Warengruppe: TB/Steuern, Fachkategorie: Tax planning and compliance, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Duncker & Humblot GmbH, Verlag: Duncker & Humblot GmbH, Verlag: Duncker & Humblot GmbH, Länge: 230, Breite: 154, Höhe: 13, Gewicht: 272, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783428586752, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0000, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Marcks, Peter: Makler- und BauträgerverordnungMakler- und Bauträgerverordnung , mit § 34c GewO, sonstigen einschlägigen Vorschriften und MaBVwV , Rück- & Bremsleuchten > Beleuchtung , Auflage: 10. Auflage, Erscheinungsjahr: 20191006, Produktform: Leinen, Titel der Reihe: Gelbe Erläuterungsbücher##, Autoren: Marcks, Peter, Auflage: 19010, Auflage/Ausgabe: 10. Auflage, Seitenzahl/Blattzahl: 389, Keyword: Bauträger; Weiterbildungsverpflichtung; Hausverwalter; Adressenvermittler; MaBV; Baubetreuer; Berufszulassungsregelung; Darlehensvermittler; Immobilienmakler; Wohnimmobilienverwalter, Fachschema: Makler, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Öffentliches Recht, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XV, Seitenanzahl: 374, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: C.H.Beck, Länge: 200, Breite: 142, Höhe: 37, Gewicht: 553, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783406665615 9783406584046 9783406502156 9783406434310 9783406352645 9783406332753, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5433259,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Vermietung von Immobilien oder Fahrzeugen? Was muss ich als Vermieter oder Mieter beachten?
Als Vermieter müssen Sie zunächst eine geeignete Immobilie oder Fahrzeug besitzen, die Sie vermieten möchten. Dann müssen Sie einen Mietvertrag aufsetzen, der die Bedingungen und Rechte beider Parteien festlegt. Als Mieter müssen Sie die Miete pünktlich zahlen, die Immobilie oder das Fahrzeug pfleglich behandeln und eventuelle Schäden melden. **
-
Was sind die wichtigsten Überlegungen bei der Vermietung von Immobilien, die potenzielle Mieter und Vermieter berücksichtigen sollten?
Potenzielle Mieter sollten die Lage, die Größe und den Zustand der Immobilie berücksichtigen, um sicherzustellen, dass sie ihren Bedürfnissen entspricht. Außerdem ist es wichtig, den Mietpreis und die Nebenkosten zu prüfen, um sicherzustellen, dass sie im Budget liegen. Vermieter sollten sich über die Bonität der potenziellen Mieter informieren und sicherstellen, dass sie zuverlässig sind. Darüber hinaus ist es wichtig, klare Mietverträge abzuschließen, um die Rechte und Pflichten beider Parteien zu schützen. **
-
Wie komme ich an Immobilien als Makler?
Um als Makler an Immobilien zu gelangen, musst du zunächst eine Ausbildung zum Immobilienmakler absolvieren und eine Lizenz erwerben. Danach kannst du dich bei Immobilienunternehmen bewerben oder ein eigenes Maklerbüro gründen. Netzwerken ist auch wichtig, um Kontakte zu potenziellen Verkäufern und Käufern zu knüpfen. Zudem kannst du Immobilienportale und Auktionen nutzen, um nach neuen Objekten zu suchen. Es ist auch ratsam, sich über den lokalen Immobilienmarkt und die aktuellen Trends auf dem Laufenden zu halten. **
-
Welche rechtlichen Regelungen gelten für die Vermietung von Wohnungen und welche Rechte und Pflichten haben Mieter und Vermieter?
Für die Vermietung von Wohnungen gelten in Deutschland hauptsächlich das Bürgerliche Gesetzbuch (BGB) und das Mietrecht. Mieter haben das Recht auf eine angemessene Mietwohnung, während Vermieter für die Instandhaltung und Reparaturen verantwortlich sind. Beide Parteien haben Pflichten wie die pünktliche Mietzahlung und die Einhaltung der Hausordnung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.